DMARCを導入したものの、メールヘッダやDMARCレポートで認証失敗(DMARC fail)が確認され、原因がわからずお困りではないでしょうか。
DMARC failが発生する原因には、SPF・DKIMの認証失敗やアライメントの失敗、第三者によるなりすましなど、さまざまなものがあります。そのため、認証結果を確認し、原因に応じて適切に対処することが重要です。
本記事では、DMARC failになる条件やメール配信への影響、認証結果の確認方法、主な原因と対処法についてわかりやすく解説します。
目次
DMARC failとは
DMARC failとは、メールがDMARCの認証条件を満たさず、認証に失敗した状態を指します。まずは、DMARC failになる条件と、認証に失敗したメールがどのように扱われるのかを見ていきましょう。
DMARC failになる条件
DMARC認証では、SPF・DKIMの認証結果に加え、メールのヘッダFromのドメインと、SPF・DKIMで認証したドメインが整合しているかを確認します。このドメインの整合を確認する仕組みを「アライメント」といいます。
DMARC認証に成功(pass)するには、以下のいずれかの条件を満たす必要があります。
- SPF認証に成功し、SPFアライメントも成功している
- DKIM認証に成功し、DKIMアライメントも成功している
いずれの条件も満たさない場合、DMARC認証はfailとなります。つまり、SPF・DKIMの認証自体が成功していても、両方のアライメントが失敗していれば、DMARC認証は失敗します。一方、SPF・DKIMのどちらか一方が認証に失敗していても、もう一方が認証とアライメントの両方に成功していれば、DMARC認証はpassとなります。
DMARCのアライメントの仕組みについては、以下の記事で詳しく解説しています。
DMARCのアライメントとは? SPF・DKIMアライメントの仕組みを解説|ベアメールブログ
DMARC failになるとメールはどうなる?
DMARC認証に失敗したメールの取り扱いは、送信元ドメインに設定されているDMARCポリシーによって異なります。
DMARCポリシーには、以下の3種類があります。
| DMARCポリシー | 認証に失敗したメールの取り扱い |
|---|---|
| none | DMARC認証の失敗を理由とした特別な処理を要求しない |
| quarantine | 迷惑メールフォルダへの振り分けなど、疑わしいメールとしての処理を要求する |
| reject | メールの受信拒否を要求する |
quarantineやrejectなどの厳しいポリシーが設定されている場合は、認証に失敗したメールが迷惑メールフォルダへ振り分けられたり、受信拒否されたりする可能性があります。ただし、DMARCポリシーは送信側が受信側に要求する処理を示すものであり、最終的な取り扱いは受信側の判断によって決まります。
DMARC failの確認方法
DMARC認証が失敗しているかどうかは、メールヘッダやDMARCレポートで確認できます。また、SPF・DKIMの認証結果やアライメントの状況などを調べることで、認証失敗の原因を切り分けることもできます。
ここでは、それぞれの確認方法について解説します。
メールヘッダで認証結果を確認する
受信したメールのヘッダには、SPF・DKIM・DMARCなどの認証結果が記録されています。例えばGmailの場合は、対象のメールを開き、右上のその他(︙)から「メッセージのソースを表示」を選択すると、認証結果の概要を確認できます。

より詳しく調べたい場合は、受信側のメールサービスが付与した「Authentication-Results」ヘッダを確認します。「dmarc=」に続く値がDMARCの認証結果です。「dmarc=pass」であれば認証成功、「dmarc=fail」であれば認証失敗を示します。

また、Authentication-Resultsに記載されているSPF・DKIMの認証結果や、認証に使用されたドメインなどを確認することで、DMARC failの原因を調べる手がかりを得られます。ただし、ヘッダの記載内容や形式は受信側のメールサービスによって異なります。
メールヘッダの見方については、以下の記事で詳しく解説しています。
メールヘッダの見方を解説|確認手順や主な項目、解析ツールも紹介|ベアメールブログ
DMARCレポートで認証失敗の状況を確認する
DMARCレコードでレポートの送信先を指定すると、対応するメールサービスプロバイダからDMARCレポートを受け取ることができます。
DMARC集計レポート(ruaレポート)には、送信元IPアドレスやメールの通数、SPF・DKIMの認証結果、アライメントの判定結果などが記録されています。
SPF・DKIM自体の認証結果とアライメントの判定結果を照らし合わせることで、認証そのものに失敗しているのか、アライメントに問題があるのかを切り分けることができます。また、送信元IPアドレスやメールの通数から、どの送信元で、どの程度のDMARC failが発生しているのかを把握できます。

ただし、DMARC集計レポートはXML形式で提供されるため、複数のメールサービスから届くレポートを手動で確認・集計するには手間がかかります。効率的に分析したい場合は、レポートを自動で集計・可視化できるDMARC分析ツールを利用するのも良いでしょう。
DMARCレポートの読み方や分析手順については、以下の記事で詳しく解説しています。
DMARCレポートとは? 設定方法や集計レポートの読み方、分析手順を解説|ベアメールブログ
DMARC failの主な原因と対処法
DMARC failが発生した場合は、まずDMARCレポートなどで送信元IPアドレスを調べ、認証に失敗したメールが、自社から送信された正規メールかどうかを確認します。正規メールであれば、SPF・DKIMの認証失敗やアライメントの状況を確認し、原因に応じて対処する必要があります。一方、第三者によるなりすましメールの場合は、DMARCによって認証条件を満たさないメールを検出できているため、認証失敗そのものを解消する必要はありません。
ここでは、DMARC failの主な原因と、それぞれの対処法について解説します。
SPF・DKIMの認証に失敗している
SPFやDKIMの認証に失敗すると、DMARC failとなる場合があります。
SPF認証が成功しない原因としては、正規の送信元IPアドレスがSPFレコードに含まれていない、SPFレコードの構文にミスがある、DNSルックアップ回数の上限を超過しているなどが挙げられます。また、SPFレコードを正しく設定していても、メール転送によって送信元IPアドレスが変わり、認証に失敗するケースもあります。
DKIM認証に失敗する原因としては、公開鍵の設定不備や、公開鍵と秘密鍵の不一致などが考えられます。また、メーリングリストを経由する際に、署名対象の件名や本文が変更されることで、DKIM署名の検証に失敗する場合もあります。
こうした認証失敗が発生している場合は、原因に応じてSPF・DKIMの設定を見直しましょう。
なお、メール転送によってSPF認証が失敗しても、DKIM認証とアライメントの両方に成功していれば、DMARC認証はpassとなります。そのため、転送によるSPF認証の失敗が避けられない場合は、DKIMを利用してDMARC認証に成功できるようにすることも有効です。
SPF・DKIM認証が失敗する原因と対処法については、以下の記事でそれぞれ詳しく解説しています。
SPF failの原因と解決法|認証失敗の仕組みとケース別対策|ベアメールブログ
DKIM認証が失敗する原因は? 認証結果の見方とDKIM fail時の確認ポイントを解説|ベアメールブログ
SPF・DKIMのアライメントに失敗している
SPF・DKIMの認証自体は成功していても、ヘッダFromのドメインと整合していない場合、DMARC failとなることがあります。
例えば、外部のメール配信サービスを利用している場合、エンベロープFromやDKIM署名にサービス事業者のドメインが使用されていることがあります。この場合、ヘッダFromのドメインと整合せず、アライメントに失敗する可能性があります。
アライメントの失敗を解消するには、以下のような対応が必要です。
- SPFアライメント:エンベロープFromのドメインを、ヘッダFromのドメインと整合するように設定する
- DKIMアライメント:DKIM署名の「d=」で指定するドメインを、ヘッダFromのドメインと整合するように設定する
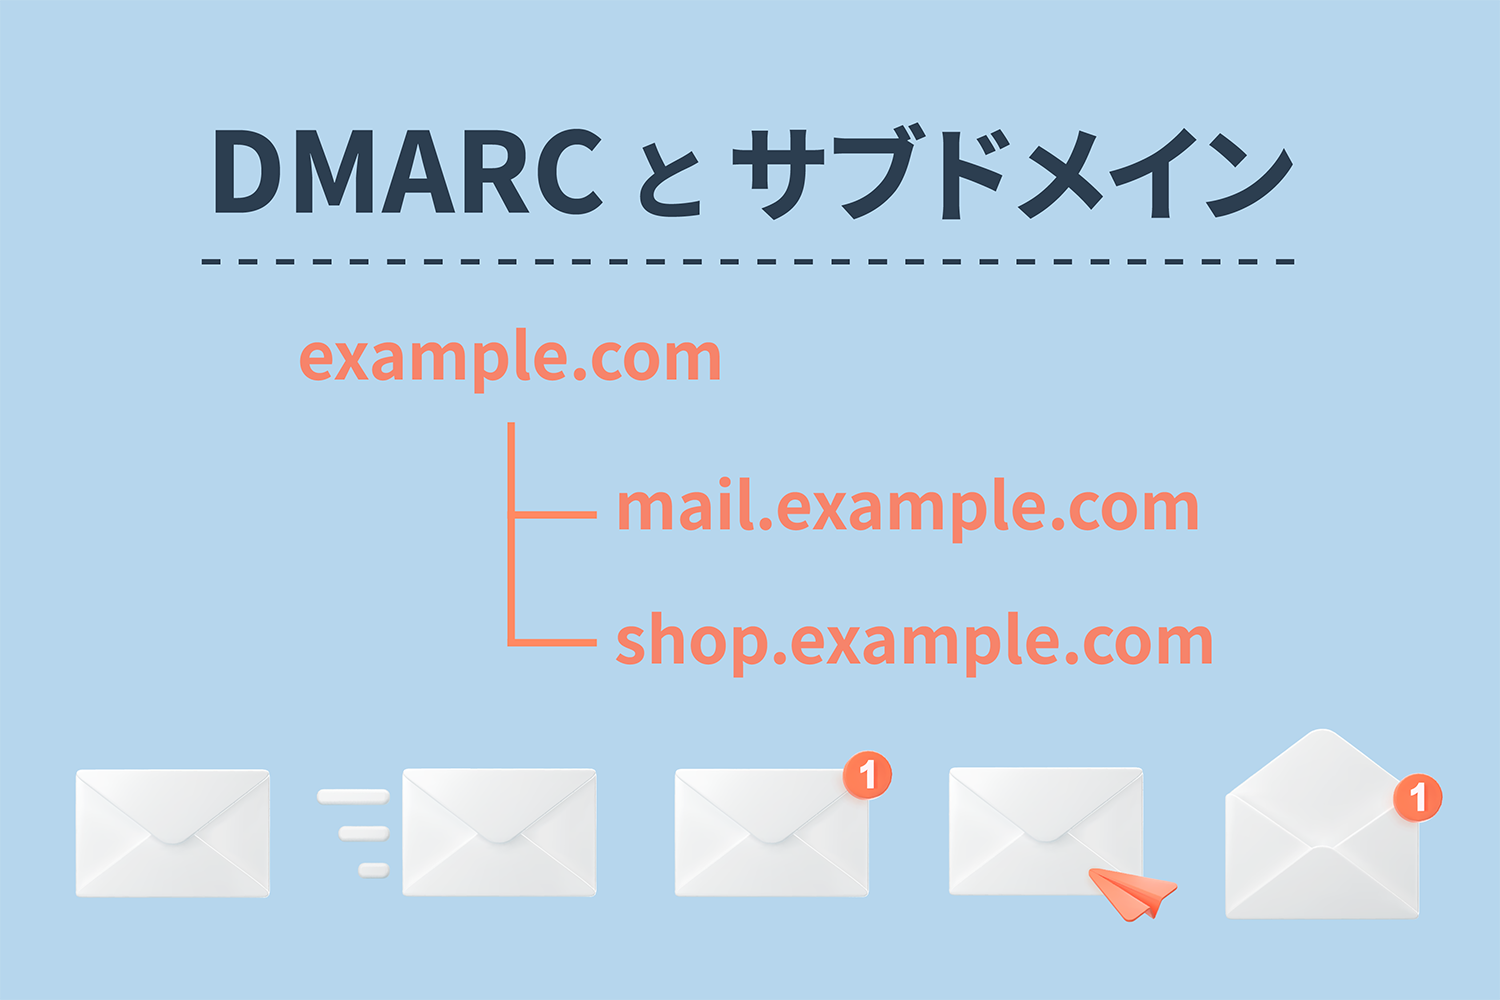
また、アライメントには、組織ドメインの一致を求める「relaxed(緩和)」と、ドメインの完全一致を求める「strict(厳格)」の2種類のモードがあります。
例えば、ヘッダFromが「example.com」、DKIM署名のドメインが「mail.example.com」の場合、relaxedではアライメントに成功しますが、strictでは失敗します。
そのため、strictでアライメントに失敗している場合は、ドメインの関係やセキュリティ上の影響を確認したうえで、必要に応じてrelaxedへの変更を検討することも有効です。
第三者が自社ドメインを使用してメールを送信している
第三者が自社ドメインを不正に使用して、なりすましメールを送信している場合も、DMARC failが発生することがあります。
DMARCレポートには、自社が送信したメールだけでなく、第三者が自社ドメインを使用して送信したメールの認証結果も含まれます。そのため、DMARC failが発生している場合は、送信元IPアドレスなどを確認し、自社が送信した正規メールかどうかを見極めることが重要です。
第三者によるなりすましメールがDMARC failとなっている場合は、DMARC認証が正しく機能していると考えられるため、認証失敗そのものを修正する必要はありません。ただし、なりすましメールへの対策を強化するには、正規メールの認証状況を確認したうえで、DMARCポリシーをquarantineやrejectへ引き上げることも検討すると良いでしょう。
DMARC failの改善には継続的な確認が重要
DMARC failの原因を調査・改善するには、自社のメール送信環境を把握し、認証状況を継続的に確認することが重要です。また、新たな送信サービスの導入や設定変更によって認証失敗が発生する可能性もあるため、一度問題を解消した後も定期的な確認が必要です。
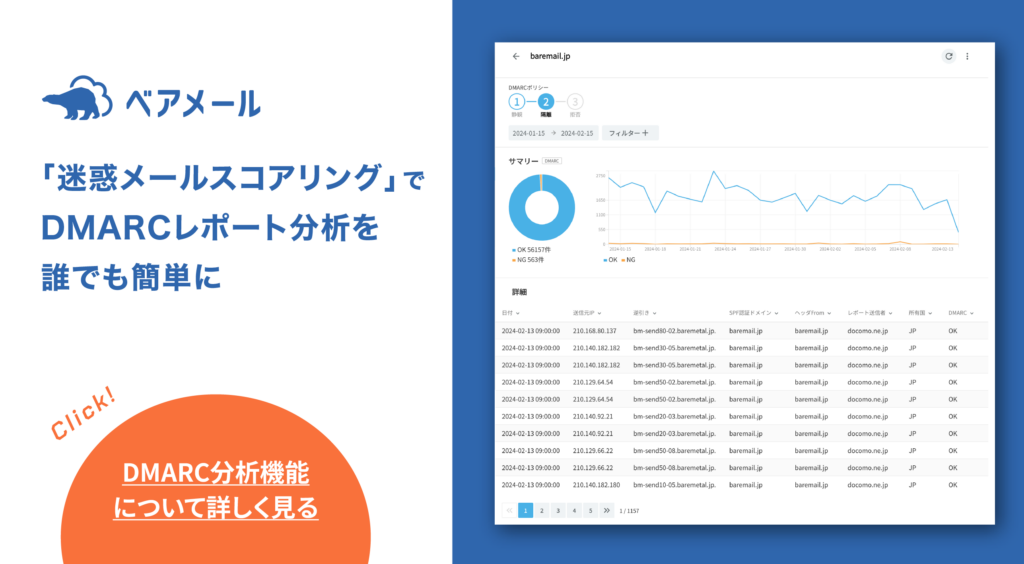
ベアメールの「迷惑メールスコアリング」では、DMARCレポートを自動で集計・可視化する「DMARC分析機能」を提供しています。送信元IPアドレスの管理や、認証失敗の原因別の分析、アラート通知などの機能により、DMARC failの原因調査や継続的な運用を支援します。

DMARCの認証失敗への対応やポリシー強化を効率的に進めたい方は、ぜひ「DMARC分析機能」のサービスページをご覧ください。
まとめ
DMARC failが発生する原因には、SPF・DKIMの認証失敗やアライメントの失敗、第三者によるなりすましなどがあります。
DMARC failが発生した場合は、メールヘッダやDMARCレポートで認証状況を確認し、原因を特定することが重要です。そのうえで、正規メールの認証に問題がある場合は、原因に応じて適切な対応を行いましょう。
記事を探す
- 2026年06月
- 2026年05月
- 2026年04月
- 2026年03月
- 2026年01月
- 2025年12月
- 2025年11月
- 2025年10月
- 2025年09月
- 2025年08月
- 2025年07月
- 2025年06月
- 2025年05月
- 2025年04月
- 2025年03月
- 2025年02月
- 2025年01月
- 2024年12月
- 2024年11月
- 2024年10月
- 2024年09月
- 2024年08月
- 2024年07月
- 2024年06月
- 2024年05月
- 2024年03月
- 2024年02月
- 2024年01月
- 2023年12月
- 2023年11月
- 2023年10月
- 2023年09月
- 2023年06月
- 2023年05月
- 2023年01月
- 2022年12月
- 2022年11月
- 2022年10月
- 2022年09月
- 2022年08月
- 2022年07月
- 2022年06月
- 2022年05月
- 2022年04月
- 2022年03月
- 2022年01月
- 2021年12月
- 2021年11月
- 2021年10月
- 2021年09月
- 2021年08月
- 2021年07月
- 2021年06月
- 2021年05月
- 2021年04月
- 2021年03月
- 2021年02月
- 2021年01月
- 2020年12月
- 2020年11月
- 2020年09月
- 2020年08月
- 2020年06月
- 2020年05月
- 2020年04月
- 2020年02月
- 2020年01月
- 2019年12月
- 2019年11月
- 2019年10月
- 2019年09月
- 2019年08月
- 2019年07月
- 2019年06月
- 2019年05月
- 2019年02月
タグ一覧
- 用語解説 (66)
- HowToガイド (56)
- トラブルシューティング (34)
- メール到達率 (29)
- DMARC (21)
- SMTP (18)
- プロに学ぶ (14)
- Techブログ (13)
- メルマガ (13)
- 迷惑メール/スパム (13)
- DNS設定 (12)
- SPF (12)
- メールサーバー (12)
- メールリレー (11)
- DKIM (10)
- ツール・サービス比較 (9)
- BIMI (8)
- Gmail (8)
- IPレピュテーション (6)
- Postfix (6)
- メールエラー/バウンス (6)
- メールヘッダ (6)
- メール開封率 (6)
- ブラックリスト (3)
- メール配信サービス (3)
- API (2)
- ARC (2)
- Exchange Online (2)
- Outlook (2)
- RFC (2)
- iCloud (1)
- メールマーケティング (1)
- 調査 (1)